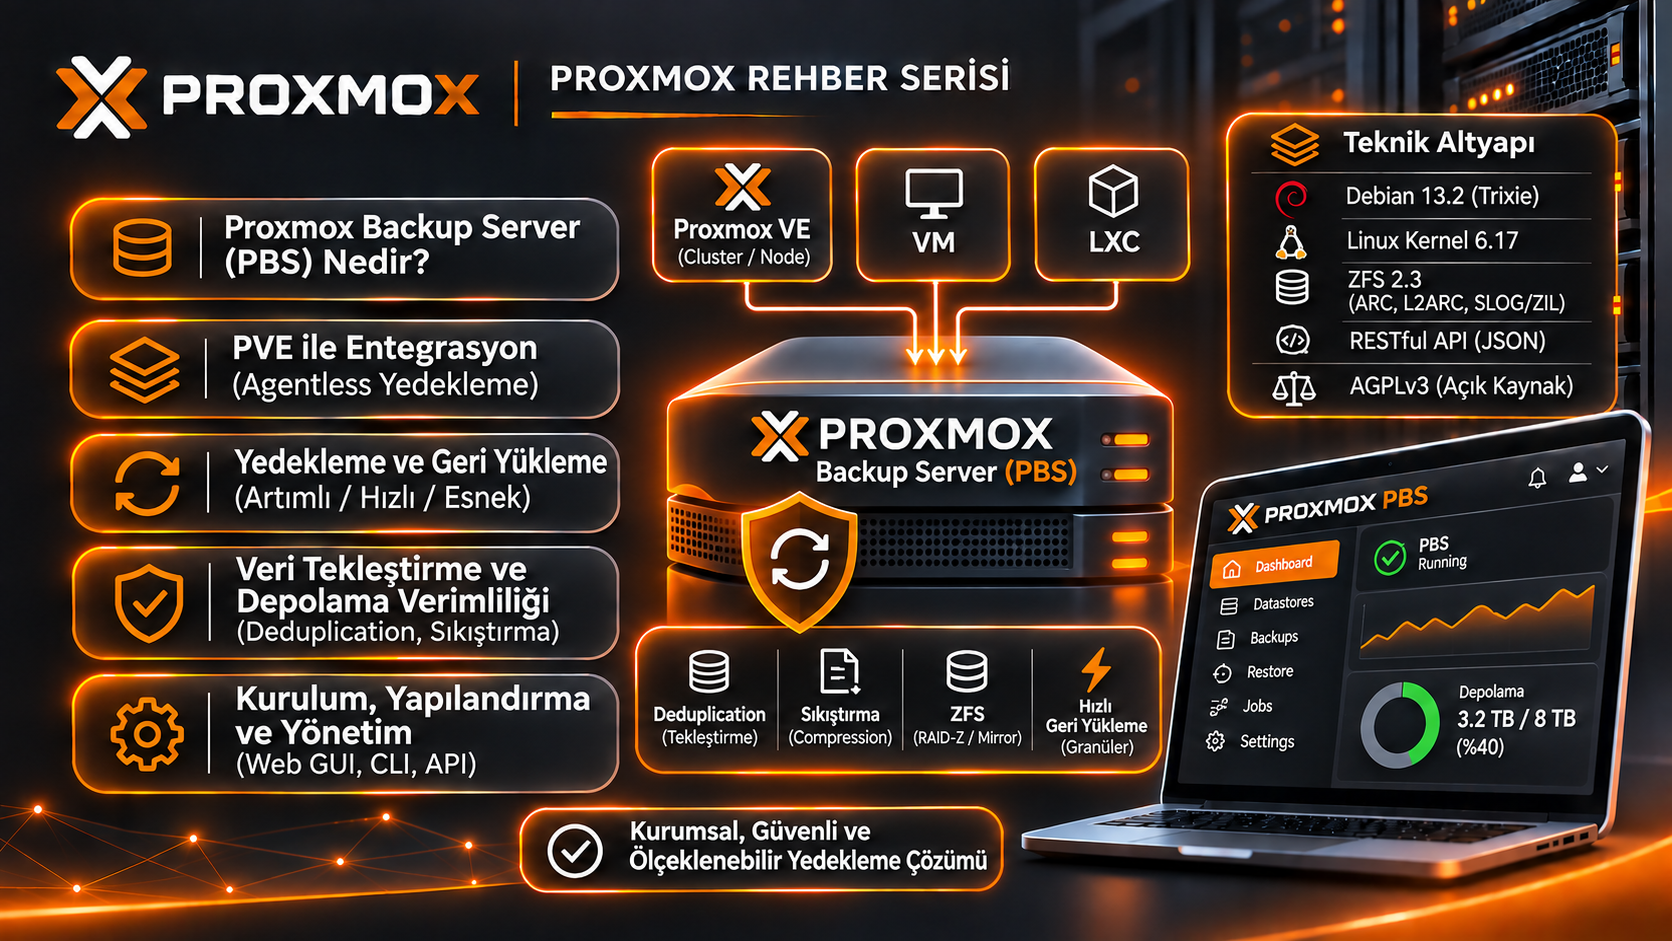
PROXMOX BACKUP SERVER
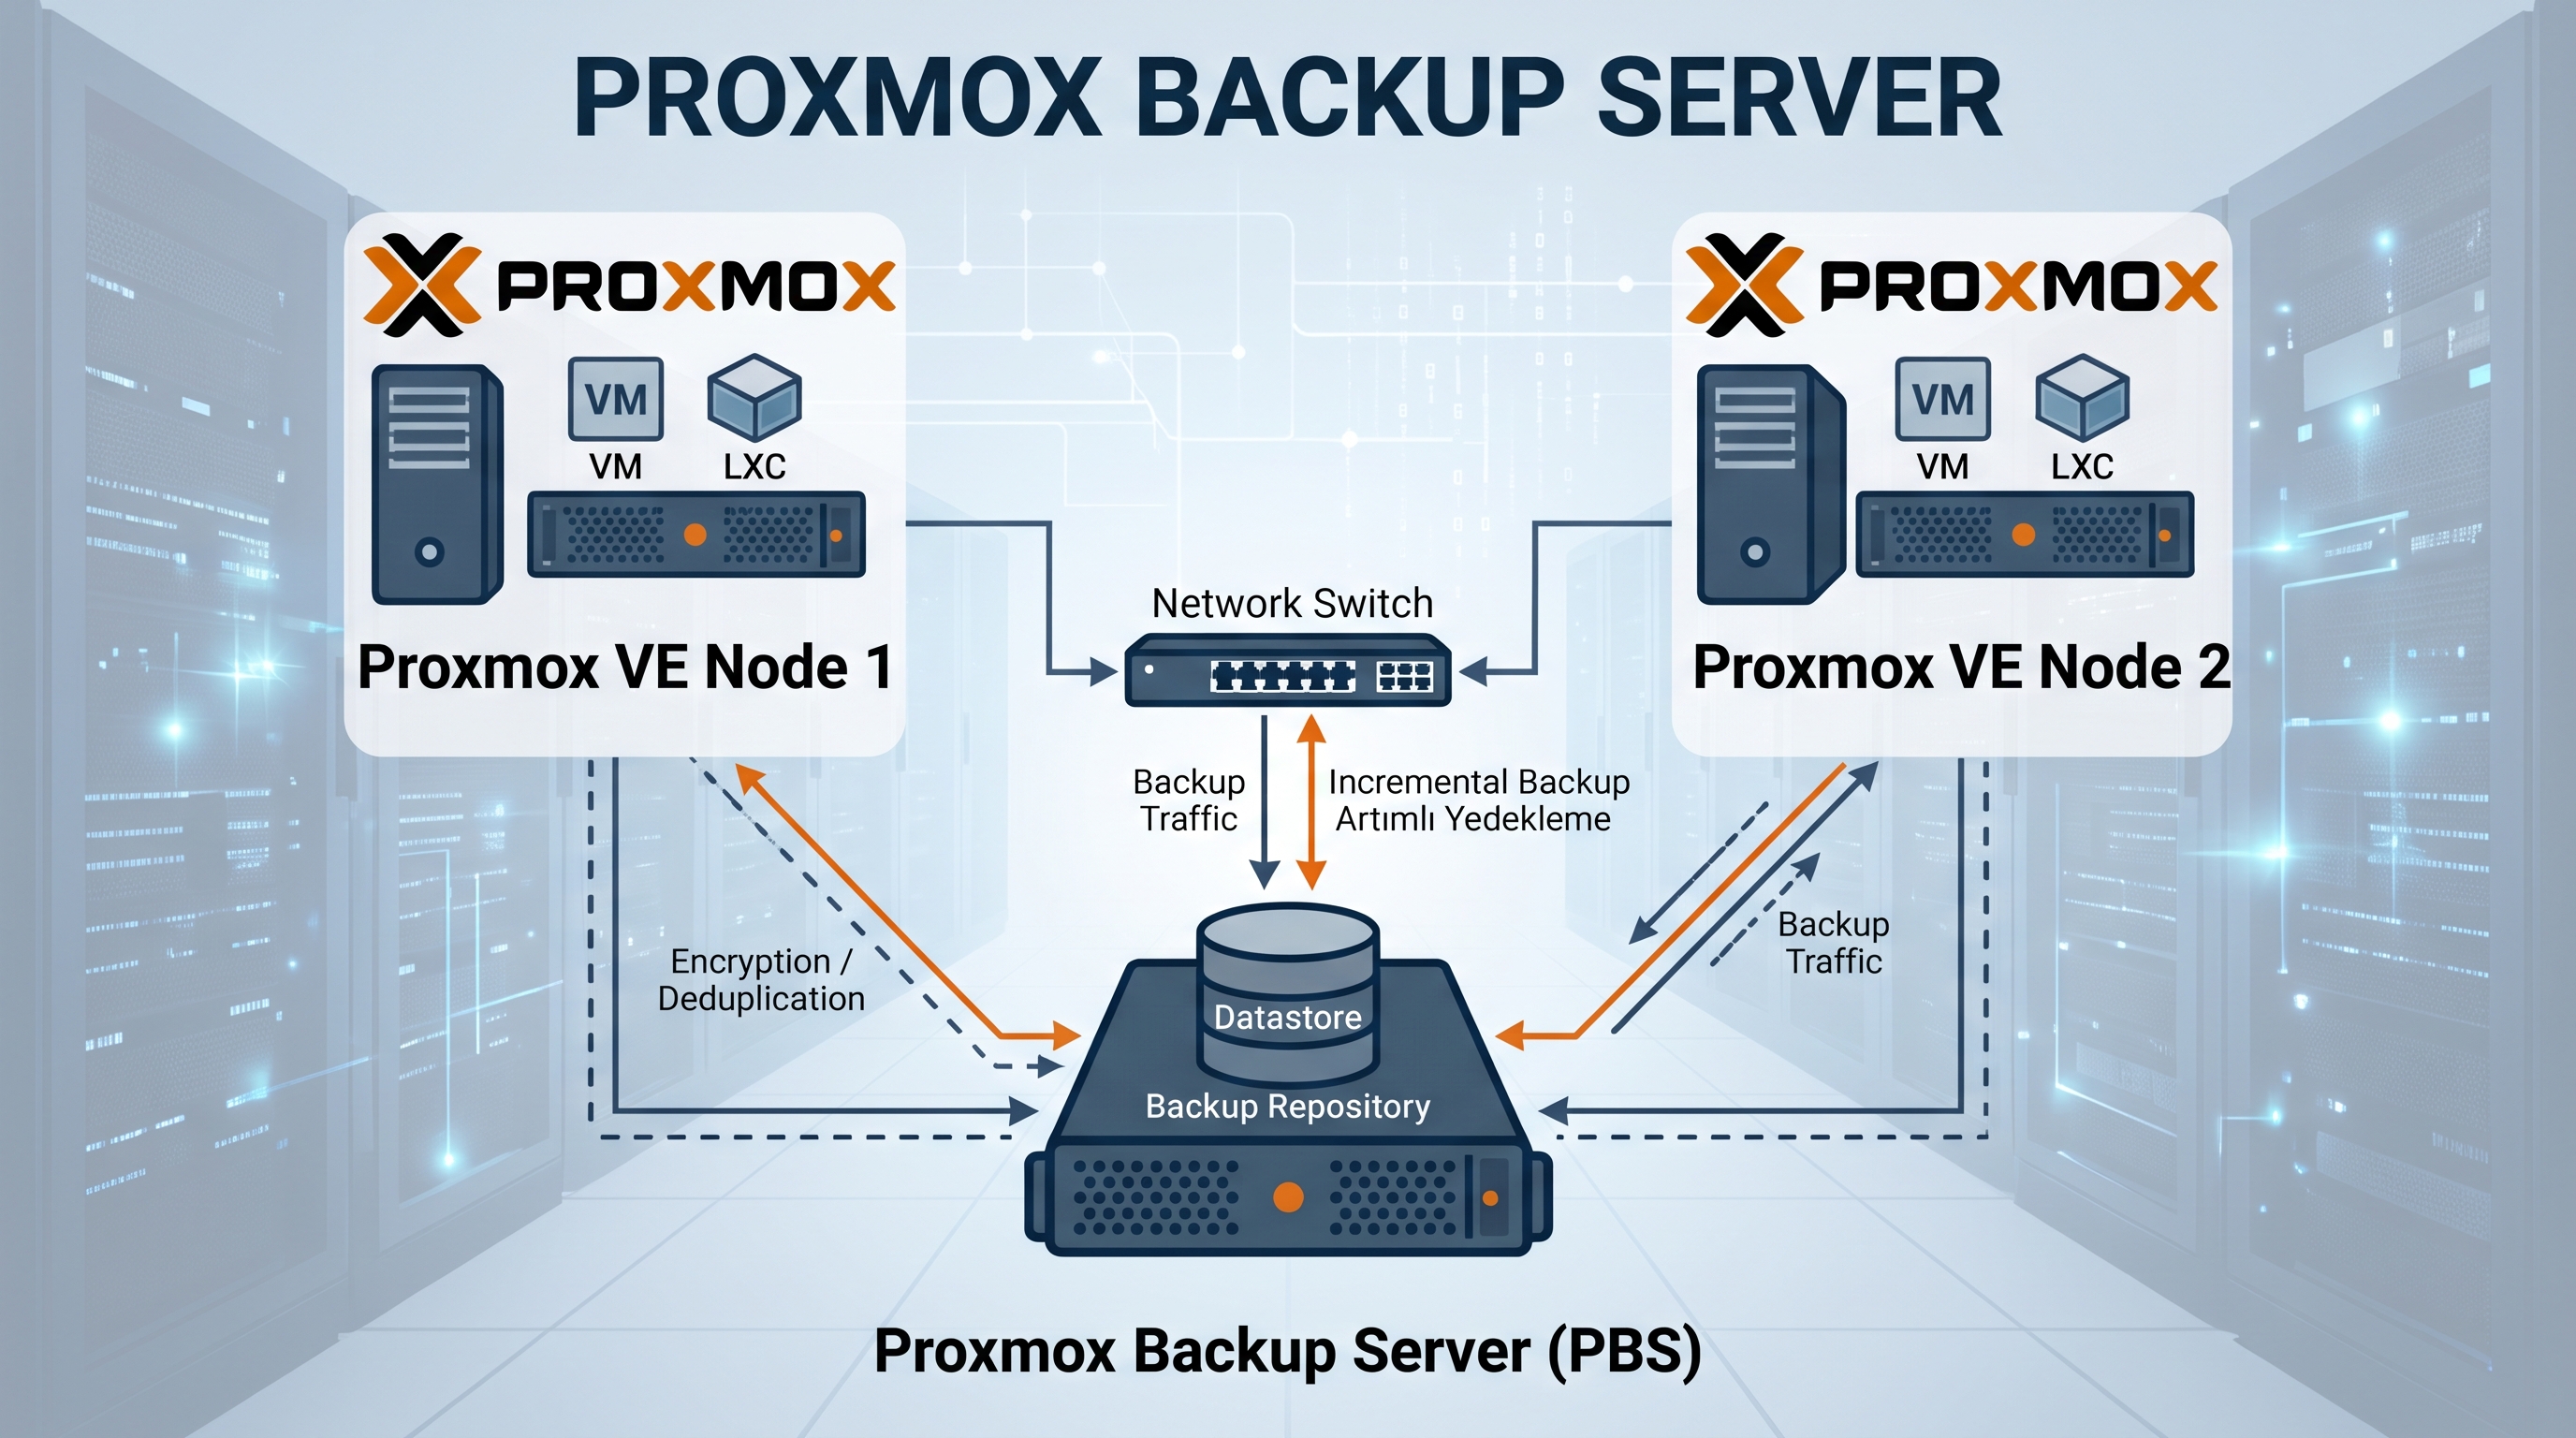
Modern veri merkezlerinde verinin katlanarak büyümesi ve kesintisiz iş sürekliliği gereksinimleri, kurumsal veri koruma çözümlerinin mimari yapısını stratejik bir altyapı unsuru haline getirmiştir. Sanallaştırma ortamlarının ölçeklenmesi, geleneksel tam yedekleme (full backup) yaklaşımlarının depolama alanları ve ağ bant genişlikleri üzerinde yarattığı I/O darboğazlarını sürdürülemez kılmaktadır. Proxmox Backup Server (PBS) 4.2; sanal makineler, konteynerler ve fiziksel sunucular için geliştirilmiş, veri tekleştirme (deduplication) odaklı, yüksek performanslı ve siber dayanıklılığı ön planda tutan bir kurumsal istemci-sunucu mimarisi sunar. Çekirdek seviyesinde veri güvenliği, depolama verimliliği ve felaket kurtarma süreçlerini optimize etmek üzere tasarlanan bu çözüm, modern sistem mühendisliği standartlarını veri koruma alanına entegre etmektedir.
Proxmox Backup Server Tanımı ve Temel Amacı
Proxmox Backup Server; sanal makineler (VM), LXC konteynerleri ve fiziksel sunucular (bare-metal) için özel olarak mimari edilmiş kurumsal düzeyde bir istemci-sunucu yedekleme platformudur. Proxmox Virtual Environment (PVE) hipervizör ekosistemiyle entegre çalışan PBS, verilerin yerel veya coğrafi olarak dağıtılmış uzak sahalar arasında güvenli bir şekilde yedeklenmesini, doğrulanmasını ve saniyeler içinde geri yüklenmesini sağlar.Proxmox VE entegrasyonunun altyapı yönetimine sunduğu operasyonel avantajlar şunlardır:
● Agentless ve Bütünleşik İstemci Mimarisi: QEMU sanal makineleri ve LXC konteynerleri için Proxmox VE çekirdeğine doğrudan entegre edilmiş istemci sayesinde, sanal işletim sistemlerine ek bir aracı (agent) kurma ihtiyacı ortadan kaldırılır.
● Granüler Arşiv Bağımsızlığı: Sanal makine yedeklemelerinde her sanal disk bağımsız bir imaj arşivi (.img) olarak saklanırken, VM yapılandırma dosyası ayrı bir veri bloğu şeklinde tutulur. Bu mimari, tüm yedek kümesini taramaya gerek kalmaksızın yalnızca hedef diske veya yapılandırmaya doğrudan erişim imkanı tanır.
● Sıfıra Yakın Ağ Yükü ile Artımlı Aktarım: Proxmox VE üzerindeki sanal yüklerin yalnızca değişen blokları (delta) tespit edilerek aktarılır. Bu durum yedekleme pencerelerini (backup window) ve ağ üzerindeki I/O yükünü dramatik biçimde azaltır.
● Bütünleşik Depolama Soyutlaması: Proxmox VE yönetim arayüzü ve pvesm depolama eklentisi aracılığıyla PBS depolama alanları (datastore) birincil bir depolama hedefi olarak şeffaf biçimde tanımlanabilir.
İstemci-Sunucu (Client-Server) Mimarisi
Proxmox Backup Server, kaynak erişimlerini ve operasyonel görevleri güvenli bir API katmanı üzerinden yöneten RESTful istemci-sunucu mimarisine sahiptir. Sunucu tarafı; verilerin depolanması, tekleştirilmesi, indekslenmesi, bakım süreçlerinin yürütülmesi ve kısıtlayıcı erişim kontrol listelerinin (ACL) uygulanmasından sorumludur. Mimarinin kalbinde asenkron çalışan iki ana servis daemon'ı yer alır:
1. proxmox-backup-proxy: İstemcilerden gelen RESTful API isteklerini karşılayan, TLS şifreleme/şifre çözme süreçlerini yöneten, zamanlanmış arka plan işlerini (cron, senkronizasyon, doğrulama) yürüten ve yüksek başarımlı asenkron veri akışını sağlayan ana proxy servisidir.
2. proxmox-backup: Düşük seviyeli sunucu operasyonlarını, veri tabanı erişimlerini, datastore I/O kilitlerini ve yetkilendirme doğrulamalarını üstlenen çekirdek daemon'dır.
Sunucu Daemon'ları proxmox-backup-proxy, proxmox-backup RESTful API sunumu, TLS sonlandırma, asenkron görev yönetimi, metrik toplama ve datastore erişim denetimi.
Sunucu Yönetim CLI proxmox-backup-manager Sunucu konfigürasyonu, datastore oluşturma, kullanıcı/ACL yönetimi, ağ ve disk altyapısı kontrolü.
İstemci CLI proxmox-backup-client İstemci tarafı dosya/dizin yedekleme, geri yükleme, şifreleme anahtarı yönetimi ve katalog tarama.
Arşiv ve Kurtarma Araçları pxar, proxmox-file-restore Proxmox dosya arşivi (.pxar) oluşturma, çıkarma, FUSE/microVM teknolojisiyle dosya seviyesinde canlı geri yükleme.
Yönetim Arayüzü JavaScript Tabanlı Web GUI Tarayıcı üzerinden tüm depolama, kullanıcı, teyp kütüphanesi, görev zamanlama ve performans metriklerinin görsel yönetimi.
Lisanslama (AGPLv3) ve Altyapısı (Debian & ZFS)
Proxmox Backup Server, GNU Affero General Public License version 3 (AGPLv3) altında açık kaynak kodlu olarak lisanslanmıştır. AGPLv3, kurumsal organizasyonlara herhangi bir lisans kısıtlaması, yapay kapasite sınırı veya istemci tabanlı maliyet engeli olmaksızın yazılımı özgürce ölçeklendirme, kod altyapısını denetleme ve özelleştirme hakkı verir.Sistemin temel işletim sistemi tabanı Debian (Trixie/Bookworm) sürümlerine dayanır. Debian Trixie ile birlikte sunulan modern deb822 çoklu satır paket depo formatı (.sources dosyaları) ve apt modernize-sources araç desteği, sistemin paket yönetim altyapısını engüncel standartlarda tutar.Debian tabanı üzerine entegre edilen ZFS çekirdek (kernel) desteği, depolama katmanında şu mimari avantajları sunar:
● Esnek Yazılım RAID Mimarisi: Donanımsal RAID kartlarına olan bağımlılığı ortadan kaldırarak ZFS RAID-Z (RAIDZ1, RAIDZ2, RAIDZ3) ve aynalama (mirror) yapılandırmalarıyla üst düzey veri koruması sağlama.
● Çift Katmanlı Önbellekleme: RAM tabanlı ARC (Adaptive Replacement Cache) ve ultra hızlı NVMe/SSD sürücüler üzerinde konumlandırılan L2ARC (okuma) ile SLOG/ZIL (yazma) mekanizmaları.
● Meta Veri Hızlandırma (Special Device Mirror): Rastgele I/O yüklerinde ve veri doğrulama süreçlerinde HDD tabanlı datastore'ların arama performansını katbekat artırmak amacıyla ZFS metadata özel aygıtlarının (special device mirror) entegre edilebilmesi.Sistemin sunduğu bu güçlü mimari temel ve Rust dilinin sağladığı düşük seviyeli kaynak yönetimi, veri işleme hattındaki (data pipeline) tekleştirme, sıkıştırma ve değişim algılama algoritmalarının çalışma hızına doğrudan yansır.
Temel Teknik Özellikler, Tekleştirme ve Veri Değişim Algılama
Yedekleme altyapılarında depolama verimliliğinin sağlanması ve ağ bant genişliğinin optimize edilmesi, uygulanan veri tekleştirme (deduplication) ve değişim algılama (change detection) algoritmalarının yetkinliğine bağlıdır. Proxmox Backup Server, yedeklenen verinin niteliğine (blok seviyesindeki sanal disk imajları veya dosya seviyesindeki dizin yapıları) göre özelleşmiş dinamik ve sabit tekleştirme stratejileri kullanır.
Veri Tekleştirme (Deduplication) Stratejileri: Sabit ve Dinamik Chunking PBS, verileri "chunk" adı verilen küçük parçalara bölerek saklar. Her bir chunk, içerdiği verinin SHA-256 karma (hash) değeri ile benzersiz biçimde adreslenir. Aynı SHA-256 değerine sahip veri blokları datastore içerisinde yalnızca bir kez depolanır ve sonraki tekrarlarda yalnızca indeks dosyaları güncellenir.Veri tipine göre iki ana chunking stratejisi uygulanır:
1. Sabit Boyutlu (Fixed-Sized) Chunking: Sanal makine disk imajları (.img) gibi blok yapısı önceden bilinen veriler için kullanılır. Varsayılan olarak veri 4 MB'lık eşit parçalara bölünür. Blok sınırları sabit olduğu için işlemci hesaplama yükü minimum düzeydedir.
2. Dinamik Boyutlu (Dynamically Sized) Chunking: Dosya sistemleri ve LXC konteyner yedeklemeleri (.pxar) için kullanılır. Dosya ekleme, silme veya satır güncellemelerinde sabit blok sınırlarının kayması (shift etkisi) tekleştirme oranını düşürür. Bunu engellemek amacıyla Buzhash rolling hash algoritması devreye girer. Buzhash, veri akışı üzerinde kayan bir pencere (sliding window) gezdirerek verinin içeriğine göre dinamik blok sınırları (chunk boundary) belirler. Dosya içerisine veri eklense dahi yalnızca ilgili dinamik chunk değişir; kalan blokların tekleştirme bütünlüğü korunur.
Gelişmiş Değişim Algılama Modları (Change Detection Modes)
Dosya tabanlı yedeklemelerde (.pxar), tarama süresini ve istemci tarafındaki I/O yükünü minimize etmek amacıyla üç farklı değişim algılama modu sunulmaktadır:
● Legacy Modu: Tüm dosya ve dizinlerin tek bir kendinden türetilmiş (self-contained) .pxar arşivine kodlandığı moddur. Değişim tespiti için önceki snapshot referans alınmaz; tüm veri baştan taranır ve işlenir.
● Data Modu: Önceki yedekleme snapshot'ına ihtiyaç duymadan, veri yükü (payload) ve meta verinin iki ayrı arşive ayrıştırıldığı bölünmüş (split) arşiv yapısı oluşturur. Tüm dosya içerikleri yeniden kodlanır ancak yapısal ayrıştırma sağlanır.
● Metadata Modu: En gelişmiş performans modudur. İstemci, bir önceki snapshot'ın meta veri arşivini referans alır. Yalnızca değiştirilmiş veya yeni eklenmiş dosyalar yeniden kodlanarak yeni chunk'lar halinde sunucuya gönderilir. Değişmeyen dosyaların veri blokları doğrudan bir önceki snapshot'ın indeksinden yeniden kullanılır (reuse).Bu süreçte Look-ahead Caching (önceden bakmalı önbellekleme) ve doldurma (padding) yönetimi kritik rol oynar. İstemci, diski fiziksel olarak okumadan önce meta veri dizin yapısını bellek üzerinde önbelleğe alır. Bu sayede dosya sistemi meta verileri doğrudan RAM üzerinden karşılaştırılarak disk I/O darboğazları sıfırlanır ve tarama hızları maksimum seviyeye ulaştırılır.
Bölünmüş Arşiv Formatları (mpxar ve ppxar)
Bölünmüş arşiv mimarisinde, dosya sistemine ait bilgiler iki ana mantıksal bileşene ayrılır:
● Meta Veri Arşivi ( .mpxar ): Dosya isimleri, erişim izinleri, sahiplik bilgileri, zaman damgaları ve dizin hiyerarşisini barındırır.
● Yük/Veri Arşivi ( .ppxar ): Dosyaların gerçek ham içerik verilerini (payload) barındırır.Bu ayrıştırma, dosya arama (cataloging) ve granüler geri yükleme süreçlerinde devasa bir performans avantajı sağlar. İstemci veya sunucu, bir dosyanın konumunu ararken veya tek bir dosyayı geri yüklerken terabaytlarca veri yükünü (.ppxar) indirmek ve kodunu çözmek zorunda kalmaz; yalnızca küçük boyutlu meta veri arşivini (.mpxar) tarayarak aranan veriye milisaniyeler içinde ulaşır.
Zstandard (zstd) Sıkıştırma ve SHA-256 Veri Bütünlüğü
PBS, tekleştirilen verileri depolamadan önce ultra hızlı Zstandard (zstd) sıkıştırma algoritmasından geçirir. Zstd, işlemci çekirdeklerini asenkron paralel mimaride kullanarak saniyede birkaç gigabayt düzeyinde veri işleme kapasitesine ulaşır. Sıkıştırma işlemi chunk seviyesinde yapılır ve yalnızca tekleştirme sonrasında benzersiz olduğu doğrulanan yeni bloklara uygulanır.Veri bütünlüğünün uçtan uca doğrulanması ve bit bozulmalarına (bit rot) karşı korunması amacıyla şu süreçler işletilir:
1. İstemci veya sunucu tarafında her bir veri bloğunun (chunk) ham içeriği üzerinden SHA-256 karma (hash) değeri türetilir.
2. Türetilen SHA-256 değeri, bloğun datastore içerisindeki benzersiz fiziksel adresi ve dosya adı haline gelir.
3. Yedekleme tamamlandığında, tüm chunk adreslerini ve sıralamasını barındıran manifest (index.json) dosyası oluşturulur ve dijital olarak imzalanır.Tekleştirilmiş, sıkıştırılmış ve SHA-256 karmaları ile indekslenmiş bu veri bloklarının, saklama alanlarında veya iletim hatlarında yetkisiz kişilerin eline geçmesini engellemek ve siber saldırılara karşı korumak son derece kritik bir gereksinimdir.
Güvenlik, Şifreleme ve Fidye Yazılımı (Ransomware) Koruması
Modern siber tehditler ve fidye yazılımı (ransomware) saldırıları, kurumların canlı sistemlerinin yanı sıra en kritik savunma hattı olan yedekleme verilerini de hedef almaktadır. Proxmox Backup Server, verinin oluşturulduğu istemci noktasından başlayarak depolandığı ve uzak sahalara taşındığı ana kadar sıfır güven (zero-trust) prensibine dayalı bir güvenlik mimarisi sunar.
İstemci Tarafı AES-256-GCM Şifreleme ve TLS İletişim Güvenliği
PBS, verilerin istemciden çıkmadan önce şifrelenmesini sağlayan istemci tarafı şifreleme (client-side encryption) mekanizmasını destekler. Şifreleme algoritması olarak AES-256-GCM Kimlik Doğrulamalı Şifreleme (Authenticated Encryption - AE) kullanılır.
● Zero-Knowledge Storage: Veriler henüz istemci bellek alanındayken şifrelendiği için, yedekleme sunucusu (PBS) veya depolama hedefi şifreleme anahtarına sahip değildir. Bu durum, güvenilmeyen bulut veya uzak hedef depolama alanlarında dahi tam veri gizliliğini garanti eder.
● TLS İletişim Güvenliği: İstemci ile sunucu arasındaki tüm REST API trafiği ve veri aktarımı TLS kanalı üzerinden şifrelenerek kanallar arası dinleme (eavesdropping) ve Man-in-the-Middle (MitM) saldırıları engellenir.
● Master Key Mimarisi: İstemci tarafındaki simetrik şifreleme anahtarlarının kaybolması riskine karşı bir Master Key (Asimetrik açık/kapalı anahtar çifti) tanımlanabilir. Açık anahtar (public key) ile şifrelenen simetrik anahtar güvenli bir kasada saklanır; felaket anında kapalı anahtar (private key) kullanılarak veriler yetkili mimarlar tarafından kurtarılabilir.
Salt-Yazılır (Append-Only) Blok Mimarisi ve Veri Değiştirilemezliği
PBS datastore yapısı, doğası gereği değiştirilemez (immutable) bir tasarıma sahiptir:
● Datastore içerisindeki veri blokları (chunks) benzersiz SHA-256 içerik adresleriyle saklanır.
● Oluşturulan bir chunk'ın içeriği asla değiştirilemez veya üzerine yazılamaz (append-only yapısı).
● Bir fidye yazılımı sunucu yetkilerini ele geçirse dahi, mevcut yedek bloklarının içeriğini sessizce değiştiremez veya bozamaz; yalnızca yeni bloklar ekleyebilir. Bu mimari özellik, veri bütünlüğünün siber saldırılara karşı korunmasında temel bir kaledir.
Erişim Kontrolü (ACL), Rol Tabanlı Yetkilendirme ve API Token Kullanımı
Sistemde yetkisiz erişimleri ve yetki yükseltme (privilege escalation) risklerini engellemek için acl.cfg dosyası üzerinden kısıtlayıcı bir Erişim Kontrol Listesi (ACL) ve Rol Tabanlı Yetkilendirme (RBAC) uygulanır.
● En Az Yetki İlkesi (Principle of Least Privilege): Kullanıcı ve sistemlere yalnızca görev tanımları kadar yetki atanır. Örneğin, yedekleme yapan istemcilere yalnızca Datastore.Backup yetkisi verilir. Bu yetkiye sahip bir istemci mevcut yedekleri silemez, Pruning çalıştıramaz veya datastore yapılandırmasını değiştiremez.
● API Token Kullanımı: Otomasyon süreçlerinde ve Proxmox VE entegrasyonlarında gerçek kullanıcı parolaları yerine API Token'lar kullanılır. API Token'lara özel geçerlilik süreleri ve kısıtlı ACL yolları (paths) tanımlanarak güvenlik riski izole edilir.
Yedekleme Stratejisi ve Siber Dayanıklılık
Proxmox Backup Server, kurumsal felaket kurtarma standartları arasında kabul edilen 3-2-1 Yedekleme Kuralını (En az 3 veri kopyası, 2 farklı medya türü, 1 uzak/off-site kopya) entegre mimari araçlarıyla tam olarak karşılar:
● 3 Kopya: Birincil canlı veri, yerel PBS datastore üzerindeki tekleştirilmiş kopya ve uzak sahaya senkronize edilen felaket kurtarma kopyası.
● 2 Farklı Medya Türü: Yüksek hızlı disk havuzlarına (NVMe/SSD/HDD) yapılan datastore yedeklemeleri ve fiziksel LTO teyp (Tape) kütüphanelerine yapılan arşivlemeler.
● 1 Off-Site (Uzak Saha) Kopya: Uzak sunucu senkronizasyonu (Remote Sync) ile verilerin coğrafi olarak farklı bir lokasyondaki PBS sunucusuna aktarılması.
● Fiziksel Hava Boşluğu (Air-Gap): LTO Teyp entegrasyonu ve WORM (Write Once, Read Many) teyp kullanımı sayesinde, ağ üzerinden hiçbir şekilde ulaşılamayan, fiziksel olarak izole edilmiş yedek kopyalarının oluşturulması.Güvenlik ve erişim denetim kanalları yapılandırılan verilerin depolandığı disk alanlarının sağlıklı bir şekilde işletilmesi, zamanla biriken eski yedeklerin temizlenmesi ve disk alanının geri kazanılması sistem bakımı açısından kritik bir aşamadır.
LTO Teyp (Tape) Yedekleme Altyapısı ve Yönetimi
PBS, verilerin ultra uzun vadeli saklanması ve fiziksel hava boşluğu (air-gap) oluşturulması amacıyla LTO-5 ve üzeri teyp sürücüleri (pmt) ile otomatik teyp kütüphanelerini (pmtx) yerel olarak destekler.Teyp mimarisinin temel bileşenleri:
● Media Pools (Medya Havuzları): Teyp kartuşlarının mantıksal olarak gruplandığı alanlardır.
● Media Set Allocation & Retention: Teyp medyasının ne zaman devredileceği (allocation policy) ve verilerin teyp üzerinde ne kadar süreyle saklanacağı (retention policy) belirlenir.
● WORM (Write Once, Read Many) Teyp Koruması: Fiziksel olarak verinin yalnızca bir kez yazılmasına ve sonradan değiştirilememesine izin veren WORM teypleri, siber saldırıların yedekleri silmesini veya bozmasını imkansız kılmaktadır.
Proxmox Backup Server Kurulumu
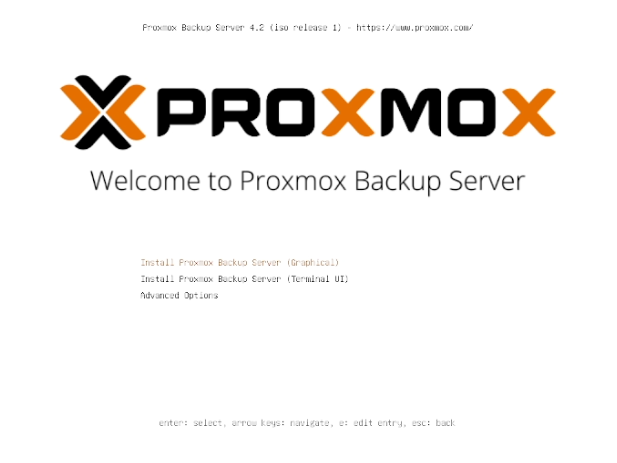
Açılış Ekranı (ISO Boot): Proxmox Backup Server kurulum medyasını başlattığınızda karşınıza çıkan ilk ekran. Görsel kurulum arayüzüne girmek için "Install Proxmox Backup Server (Graphical)"
seçeneğini belirleyip Enter tuşuna basın.
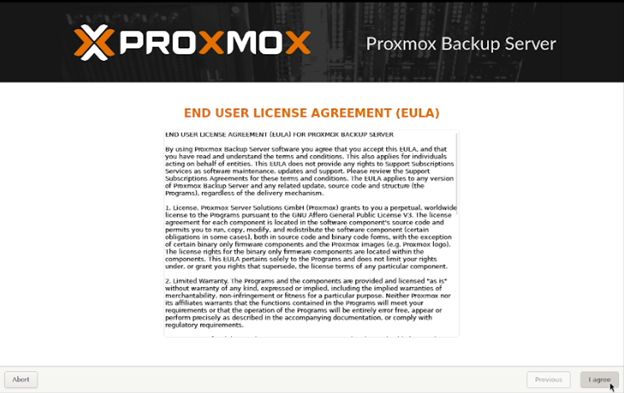
Lisans Sözleşmesi (EULA): Kullanım şartlarını kabul etmek için sağ altta bulunan "I agree" butonuna tıklayarak devam edin.
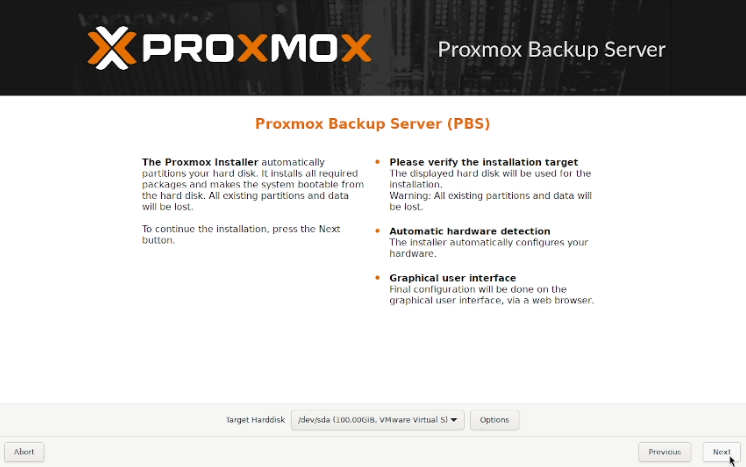
Disk Seçimi: PBS'in kurulacağı hedef diski seçin (Örn: /dev/sda). Uyarı: Seçilen diskteki tüm veriler silinecektir. Ardından "Next" butonuna tıklayın.
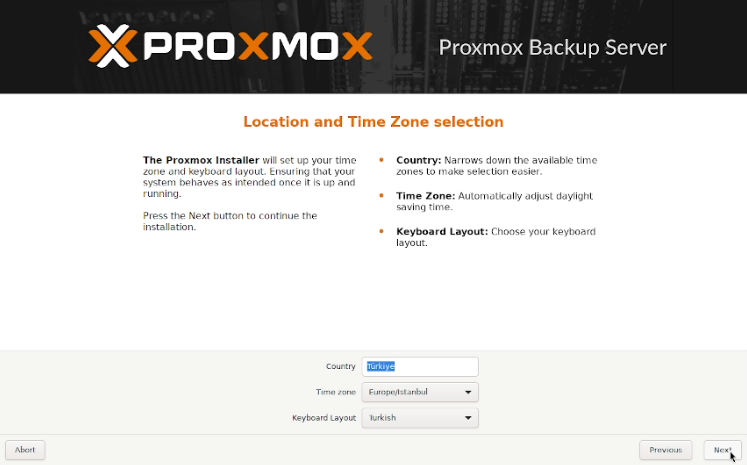
Bölge ve Klavye Ayarları: Sistem zaman dilimi ve klavye düzenini belirleyin. Türkiye için
Country: Türkiye,
Time zone: Europe/Istanbul,
Keyboard Layout: Turkish
Seçerek "Next" ile ilerleyin.
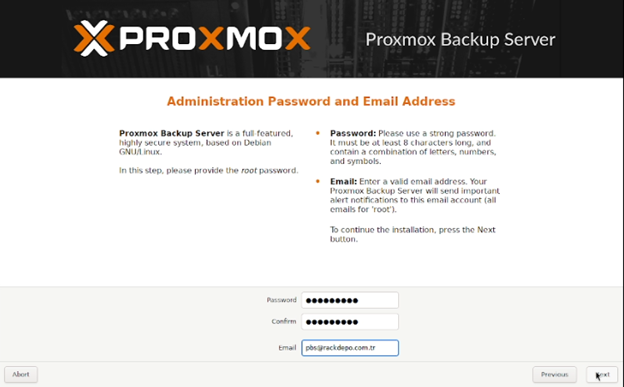
Yönetici Şifresi ve E-posta: Yönetici (root) kullanıcısı için güçlü bir Parola belirleyin ve sistem bildirimlerinin gönderileceği geçerli bir E-posta adresi girip "Next" butonuna tıklayın.
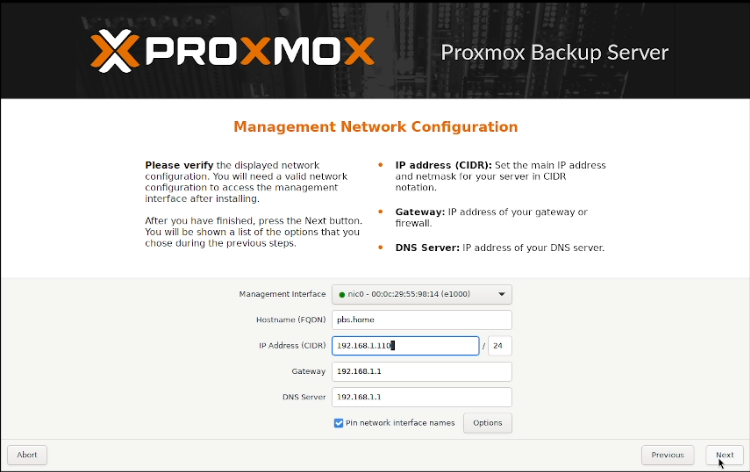
Network Yapılandırması: Sunucunuza sabit bir IP adresi atayın. Ağ arayüzü, Hostname (Örn: pbs.home), IP Adresi (Örn: 192.168.1.110/24), Gateway ve DNS bilgilerini doldurup "Next" butonuna basın.
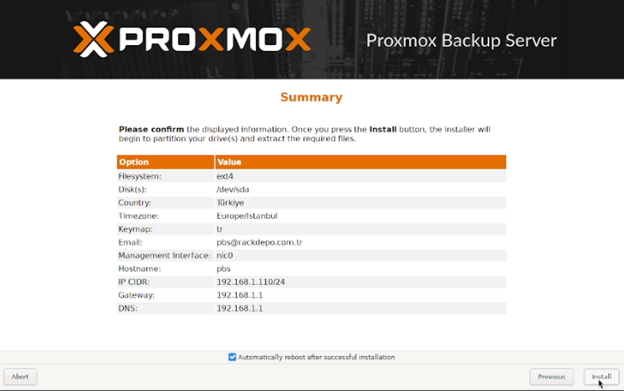
Özet ve Kurulum Onayı: Yapılan tüm ayarları kontrol edin. Bilgiler doğruysa kurulumu başlatmak için "Install" butonuna tıklayın.
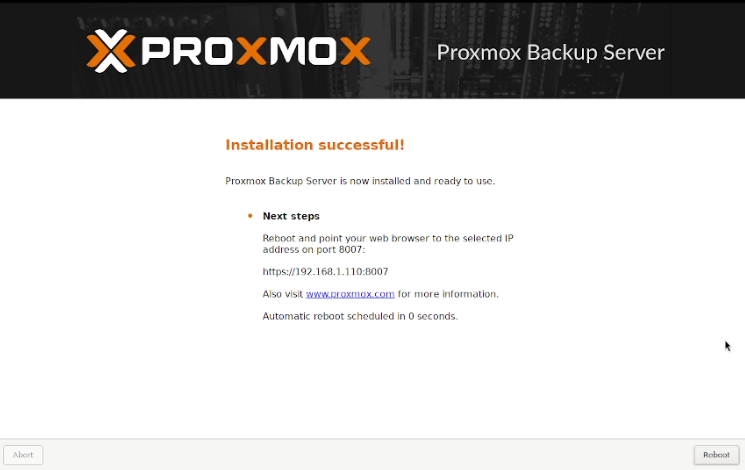
Kurulumun Tamamlanması: Kurulum başarıyla tamamlandı. Ekran üzerinde yer alan web arayüzü adresini (Örn: https://192.168.1.110:8007) kaydedin ve sistemi yeniden başlatmak için "Reboot" butonuna tıklayın.
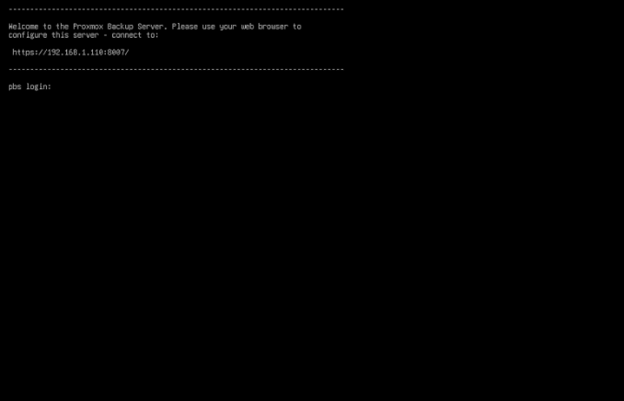
Komut Satırı (CLI) Açılış Ekranı: Sunucu yeniden başladıktan sonra karşınıza çıkan siyah konsol ekranı. Üst kısımda yazan IP adresi üzerinden tarayıcınızla arayüze bağlanabilirsiniz.
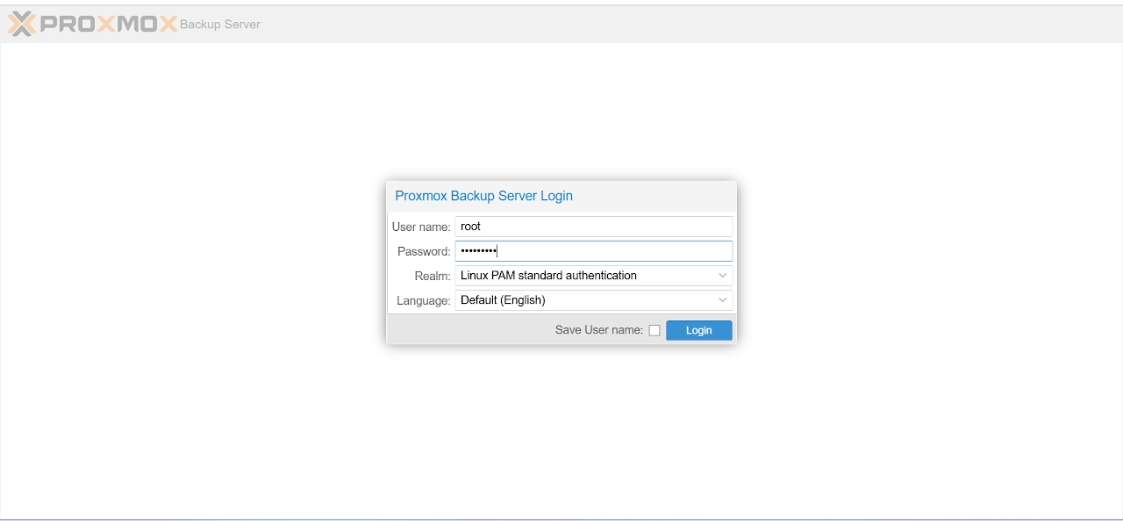
Web Arayüzü Giriş Ekranı: Tarayıcınızdan https://<PBS-IP>:8007 adresine gidin. Kurulumda belirlediğiniz root kullanıcı adı ve şifresi ile "Linux PAM" realm'ini seçerek giriş yapın.
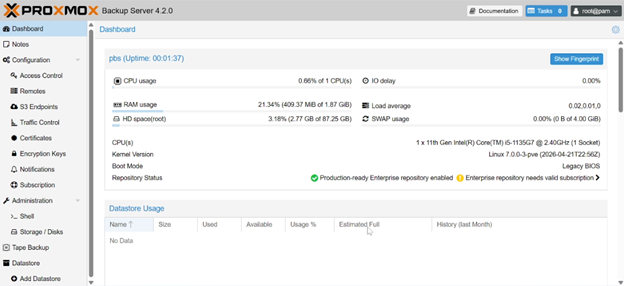
PBS Dashboard (Gösterge Paneli): PBS yönetim paneline başarıyla giriş yapıldı. Buradan CPU, RAM ve Disk kullanımı gibi sistem kaynaklarını anlık olarak takip edebilirsiniz.
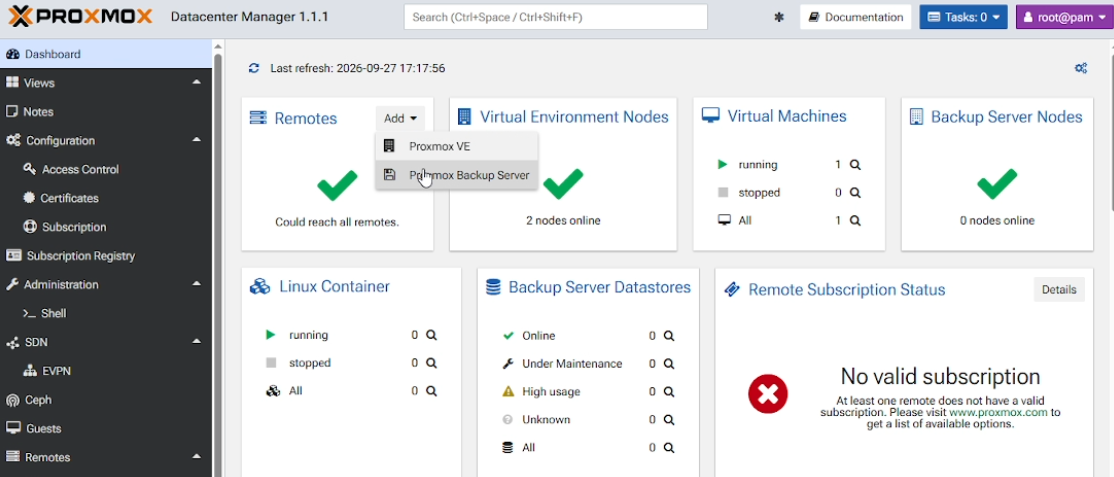
PBS Proxmox Datacenter Manager Ekleme
PDM / Datacenter Manager Üzerinden Remote Ekleme: Datacenter Manager arayüzünde Remotes > Add > Proxmox Backup Server seçeneğine tıklayarak yeni bir uzak sunucu ekleme adımını başlatın.
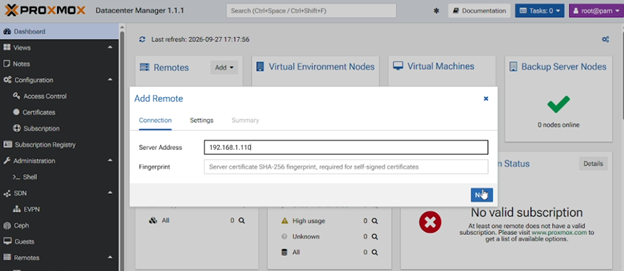
Sunucu Adresi Girme: Bağlanılacak PBS sunucusunun IP adresini (Örn: 192.168.1.110) girin ve "Next" butonuna tıklayın.
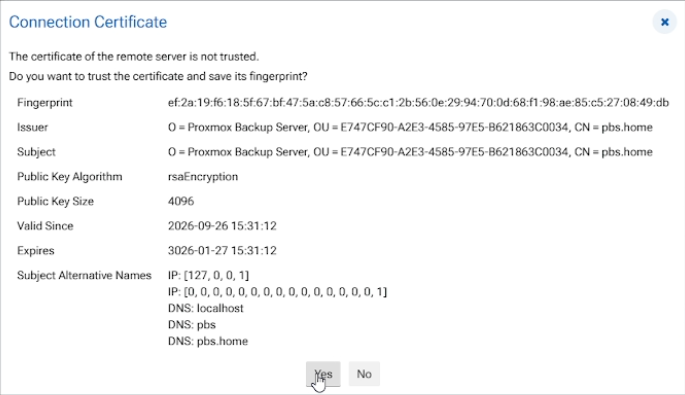
Sertifika ve Parmak İzi (Fingerprint) Onayı: Sunucunun SSL sertifikası doğrulama ekranı. Güvenli bağlantıyı onaylamak için "Yes" butonuna tıklayın.
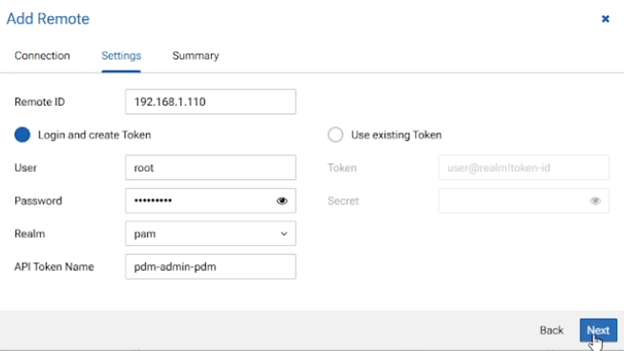
Kimlik Doğrulama Ayarları: Sunucu kullanıcı adı (root), şifresi ve yetkilendirme yöntemi (pam) bilgilerini girerek API Token oluşturulmasını sağlayın ve "Next" butonuna basın.
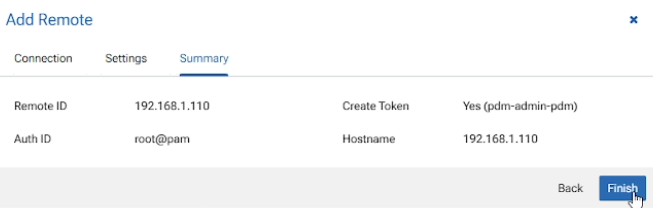
Bağlantı Özeti: Yapılan Remote bağlantı ayarlarını gözden geçirin ve işlemi tamamlamak için "Finish" butonuna tıklayın.
Datastore Oluşturma
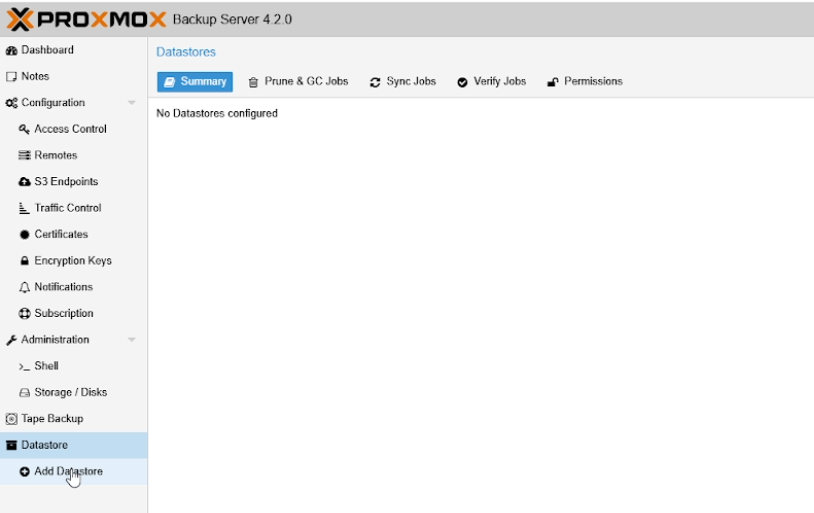
Datastore Ekleme Adımı: Yedeğin saklanacağı depolama alanını tanımlamak için sol menüdeki Datastore sekmesine gelin ve "Add Datastore" butonuna tıklayın.
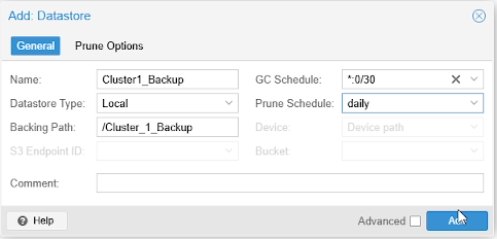
Datastore Yapılandırması: Depolama alanına bir isim verin (Örn: Cluster1_Backup), sunucudaki dizin yolunu belirtin (/Cluster_1_Backup) ve temizlik (GC / Prune) zamanlamalarını ayarlayıp "Add" butonuna tıklayın.
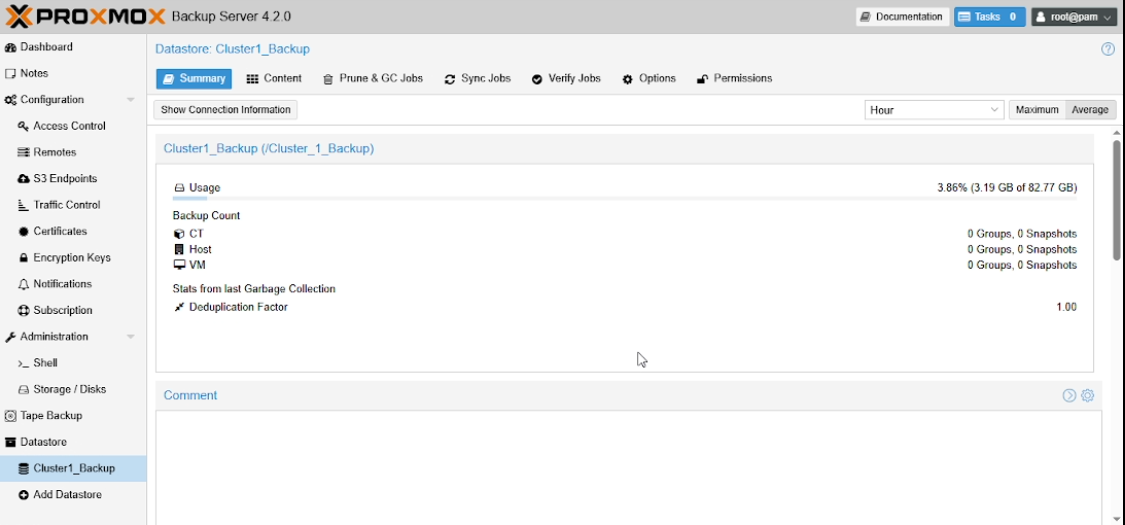
Datastore Durum Ekranı: Oluşturulan Cluster1_Backup depolama alanı aktif hale geldi. Buradan alınan yedek sayılarını ve veri tekilleştirme (Deduplication) oranlarını izleyebilirsiniz.
Proxmox VE (PVE) ile PBS Entegrasyonu
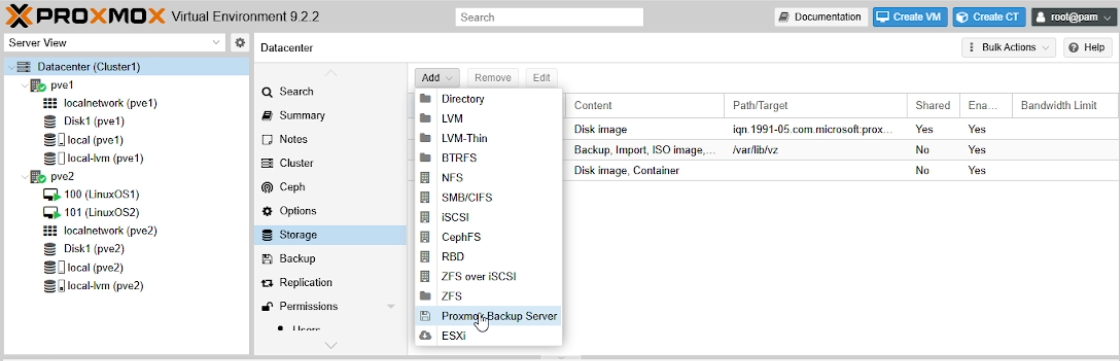
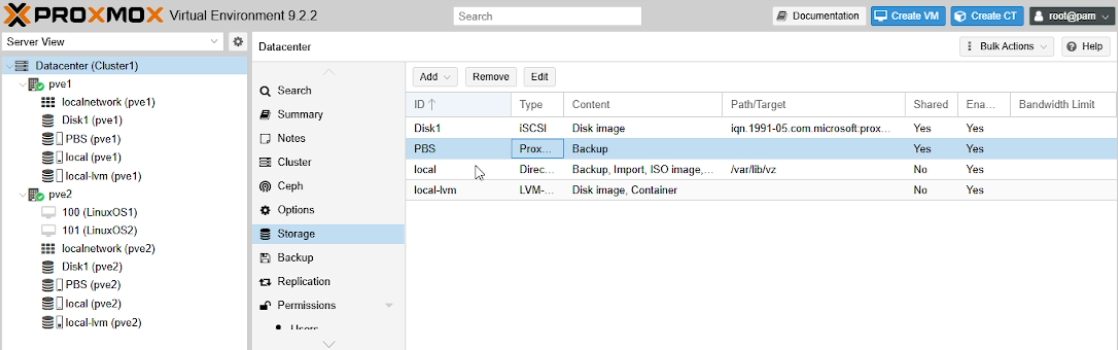
PVE Depolama Ekleme: Proxmox VE arayüzüne gidin. Datacenter > Storage > Add > Proxmox Backup Server yolunu izleyin.
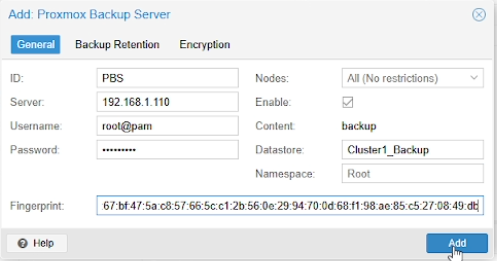
PVE - PBS Bağlantı Formu: ID (Depolama adı), Server (PBS IP'si), Username (root@pam), Password ve PBS'ten alınan Fingerprint bilgisini girin; Datastore alanına PBS'te oluşturduğunuz ismi yazıp "Add" butonuna tıklayın.
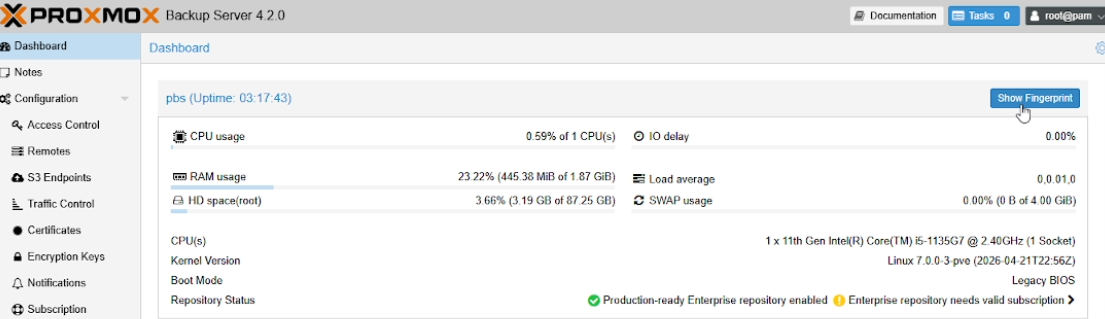
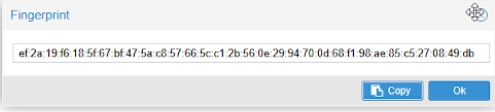
PBS Fingerprint (Parmak İzi) Alma: PBS arayüzünde Dashboard ekranının sağ üstünde yer alan "Show Fingerprint" butonuna tıklayarak açılan penceredeki SHA-256 kodunu kopyalayın. (PVE bağlantısında bu kod kullanılır.)
PVE Depolama Listesi: PBS deposu Proxmox VE üzerindeki tüm nodes başarıyla eklendi.
Otomatik Yedekleme Görevi (Backup Job) ve Geri Yükleme (Restore)
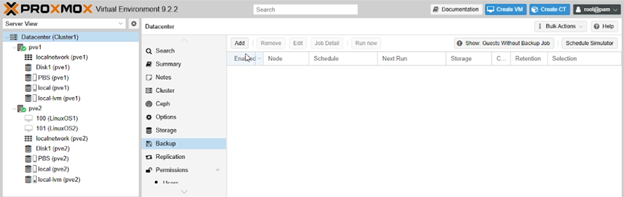
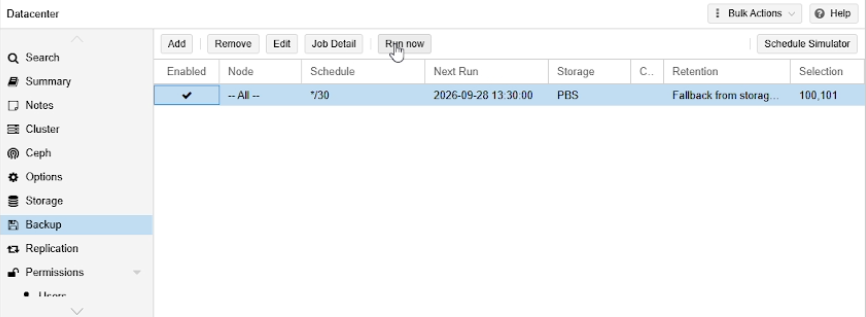
Yedekleme Görevi Oluşturma: PVE panelinde Datacenter > Backup sekmesine geçin ve "Add" butonuna tıklayın.
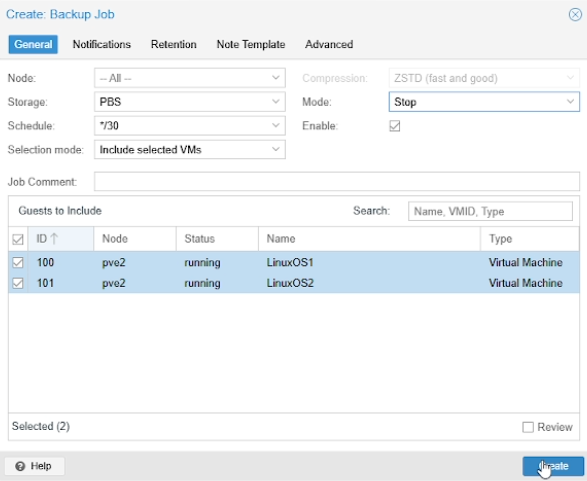
Yedekleme Zamanlaması ve Hedef Seçimi: Storage alanından PBS'i seçin, çalıştırılma sıklığını belirleyin (*/30 - her 30 dakikada bir) ve yedeği alınacak Sanal Makineleri (VM 100, VM 101) işaretleyip "Create" butonuna basın.
Manuel Yedek Başlatma: Oluşturulan yedekleme görevini seçip "Run now" butonuna basarak anlık bir yedekleme başlatın.
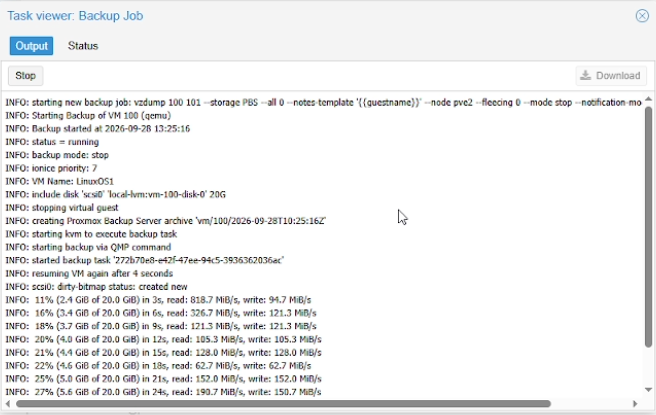
Yedekleme Task Log: Sanal makine verilerinin canlı olarak PBS'e aktarılma sürecini ve ilerleme yüzdesini gösteren görev çıktısı.
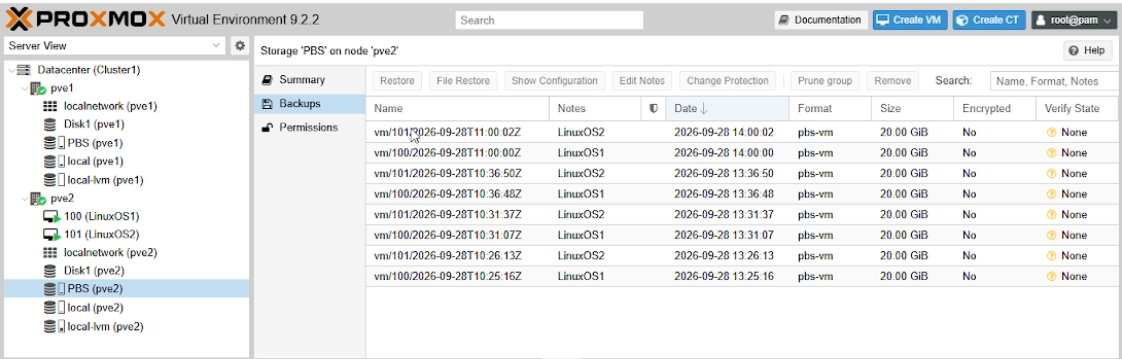
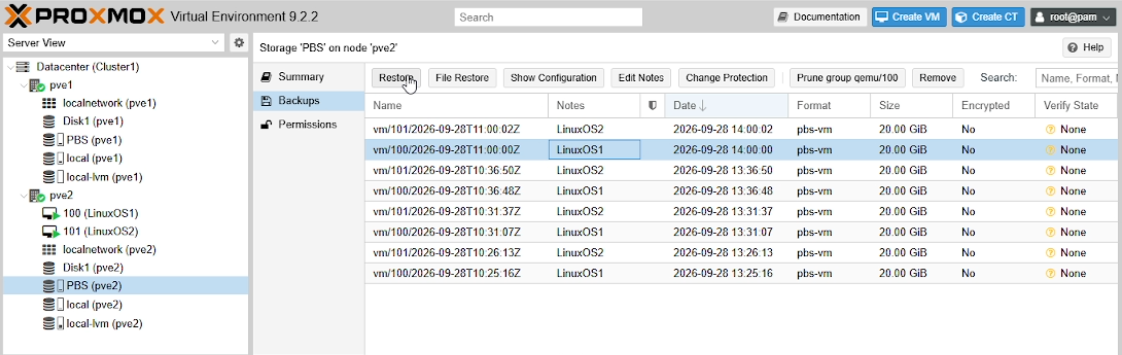
Alınan Yedeklerin Listesi: PBS deposu seçildiğinde Backups sekmesi altında geçmişte alınan tüm yedek anlık görüntüleri (snapshots) listelenir.
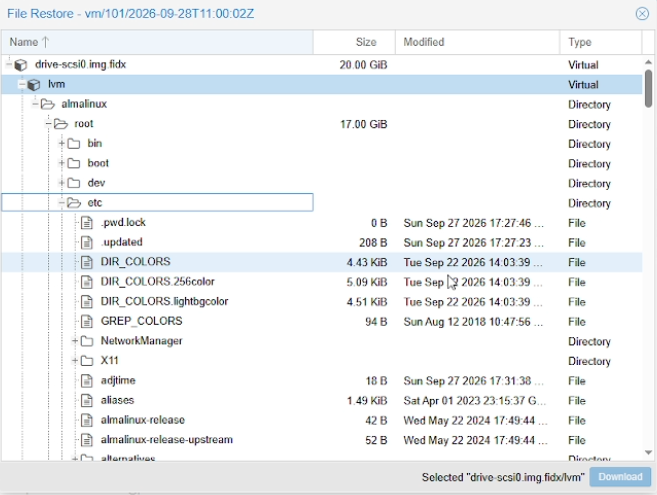
Dosya Bazlı Geri Yükleme (File Restore): Tüm sanal makineyi dönmek yerine, yedeğin içindeki dosya sistemine göz atarak (Örn: /etc/DIR_COLORS) sadece ihtiyacınız olan tek bir dosyayı bilgisayarınıza indirebilirsiniz.
Sanal Makine Geri Yükleme (Restore): Seçilen yedek imajını geri yüklemek için üst menüdeki "Restore" butonuna tıklayın.
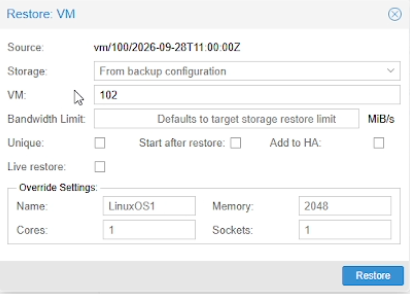
Geri Yükleme Parametreleri: Yedeğin dönüleceği yeni VM ID'sini (Örn: 102), kaynak ayarlarını ve donanım konfigürasyonlarını belirleyip "Restore" butonuna basın.
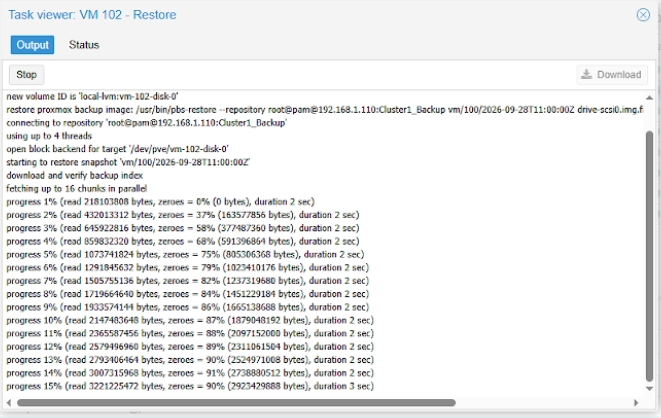
Geri Yükleme İlerleme Ekranı: Sanal makinenin PBS üzerindeki yedekten PVE depolama alanına geri aktarılma sürecini gösteren görev ekranı.